

Nhiều website có lượng truy cập lớn trên thế giới, trong đó có các trang của Zoom, ngân hàng HSBC, CNN, Salesforce và IKEA, bị chèn mã độc nhằm đánh cắp tiền điện tử, thông tin thẻ thanh toán và tìm cách xâm nhập iPhone của người truy cập.
Vụ việc ảnh hưởng đến website của 178 tổ chức thuộc nhiều lĩnh vực, làm dấy lên lo ngại về nguy cơ người dùng bị tấn công ngay cả khi truy cập những trang web quen thuộc.
Theo nhà nghiên cứu an ninh mạng Scott Helme, mã độc được phát tán thông qua Optimizely – nền tảng hỗ trợ doanh nghiệp tối ưu hóa và thử nghiệm nội dung website. Các đối tượng đã lợi dụng nền tảng này để đưa những đoạn mã JavaScript độc hại vào website của các tổ chức, từ đó nhắm tới người truy cập.
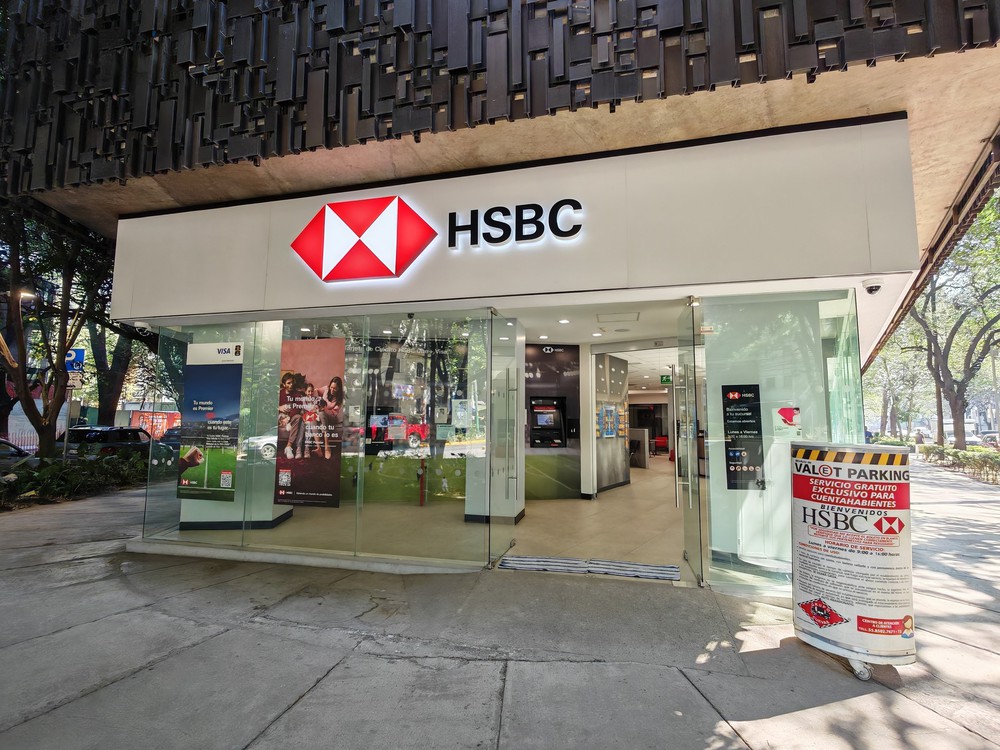
Chi nhánh ngân hàng HSBC tại thủ đô Mexico City, nơi cung cấp các dịch vụ tài chính và chuyển tiền quốc tế. Ảnh: Phương Lan - TTXVN tại Mexico
Các đoạn mã được thiết kế để thực hiện nhiều hành vi đánh cắp thông tin. Đáng chú ý, chúng có thể tự động thay thế địa chỉ ví tiền điện tử của người nhận bằng địa chỉ ví do tin tặc kiểm soát, khiến người chuyển tiền có thể gửi tài sản số nhầm địa chỉ. Mã độc cũng tìm cách thu thập số thẻ ngân hàng khi người dùng nhập thông tin thanh toán, đánh cắp cookie và ảnh chụp màn hình, đồng thời cài mã khai thác lỗ hổng trên các thiết bị sử dụng hệ điều hành iOS.
Cookie là dữ liệu website lưu trên thiết bị để ghi nhớ thông tin đăng nhập và hoạt động của người dùng. Nếu bị đánh cắp, dữ liệu này có thể bị lợi dụng để truy cập trái phép vào tài khoản.
Công ty an ninh mạng Hudson Rock cho biết đã tìm thấy bằng chứng một số website trong danh sách từng phân phối mã độc tới người truy cập. Tuy nhiên, hiện chưa thể xác minh liệu các cuộc tấn công có thành công hay không, cũng như mức độ thiệt hại thực tế.
Salesforce xác nhận đang điều tra những thay đổi trái phép đối với các tập lệnh Optimizely và đã vô hiệu hóa để phòng ngừa rủi ro.
Vụ việc cho thấy tin tặc có thể lợi dụng cả những công cụ của bên thứ ba được tích hợp vào website để phát tán mã độc trên diện rộng, khiến người dùng đối mặt với rủi ro ngay cả khi truy cập các trang web quen thuộc.
Hiện Optimizely, Apple, Zoom, HSBC, Equifax, CNN và IKEA chưa đưa ra phản hồi chính thức.
